Transceptor SFP degradado en core-02 · Gi0/24
- 03:07 Detectado: el enlace se caía y volvía.
- 03:08 Diagnosticado: potencia óptica bajo el mínimo.
- 03:09 Tráfico por el enlace redundante. Sin impacto.
- 08:40 SFP reemplazado. Enlace estable.
aitech escucha los registros (syslog) de tus equipos MikroTik, Fortinet, Cisco y servidores día y noche, diagnostica la causa raíz de cada falla con inteligencia artificial (Claude Opus) y te deja la solución lista. Antes de que alguien llame.
Martes · 03:06 Tu red trabaja sola. Bajá y mirá qué pasa esta noche.
03:06:50
Tu red trabaja sola. Nadie la mira. aitech sí: lee cada registro que mandan tus routers, firewalls, switches y servidores por el túnel seguro.
03:07:12
El puerto troncal que une el router core-02 con la distribución del segundo piso se cae y vuelve, una y otra vez. Para la gente de esa planta, todavía no pasó nada.
03:07:40
Junta las piezas: catorce caídas en seis minutos, siempre el mismo puerto, y una alarma de potencia óptica que ningún monitoreo por ping iba a leer a esta hora.
03:08:05
No es el cable ni la configuración: el transceptor SFP+ del puerto Gi0/24 está degradado. Recibe -18,9 dBm y el umbral mínimo es -14,0 dBm.
03:09:00
Abre el ticket AIT-4821 con la causa, la evidencia en el syslog y el comando exacto para mitigar. El tráfico ya pasa por el enlace redundante OSPF. Nadie tuvo que levantarse.
03:06:41 ap-12 %DOT11-6-ASSOC: Station a4c3.f0e1.22b0 Associated
03:06:58 fw-01 %ASA-6-302013: Built outbound TCP connection 88213 for outside:10.20.0.15/443
03:07:12 core-02 %LINK-3-UPDOWN: Interface GigabitEthernet0/24, changed state to down
03:07:13 core-02 %LINEPROTO-5-UPDOWN: Line protocol on Interface Gi0/24, changed state to down
03:07:19 core-02 %LINK-3-UPDOWN: Interface GigabitEthernet0/24, changed state to up
03:07:26 core-02 %LINK-3-UPDOWN: Interface GigabitEthernet0/24, changed state to down
03:07:31 core-02 %SFF8472-5-THRESHOLD_VIOLATION: Gi0/24: Rx power low alarm; Operating value: -18.9 dBm, Threshold value: -14.0 dBm.
03:07:40 agente 14 cambios de estado en Gi0/24 en 6 min · la misma alarma óptica en cada caída
Diagnóstico IA · Claude Opus 5.5
Transceptor SFP degradado en core-02 · Gi0/24
Reemplazar el SFP del puerto Gi0/24 en core-02.
Mientras tanto, el tráfico conmutó al enlace redundante por core-01. Sin impacto para los usuarios.
08:00
Nadie tuvo que llamar a las tres de la mañana.
Seleccioná cada vista para explorar el portal del cliente, el diagnóstico autónomo con comandos listos para ejecutar, los mapas de calor de telemetría y el centro de control NOC multi-empresa. Hacé clic en cualquier imagen para ampliarla en alta definición.
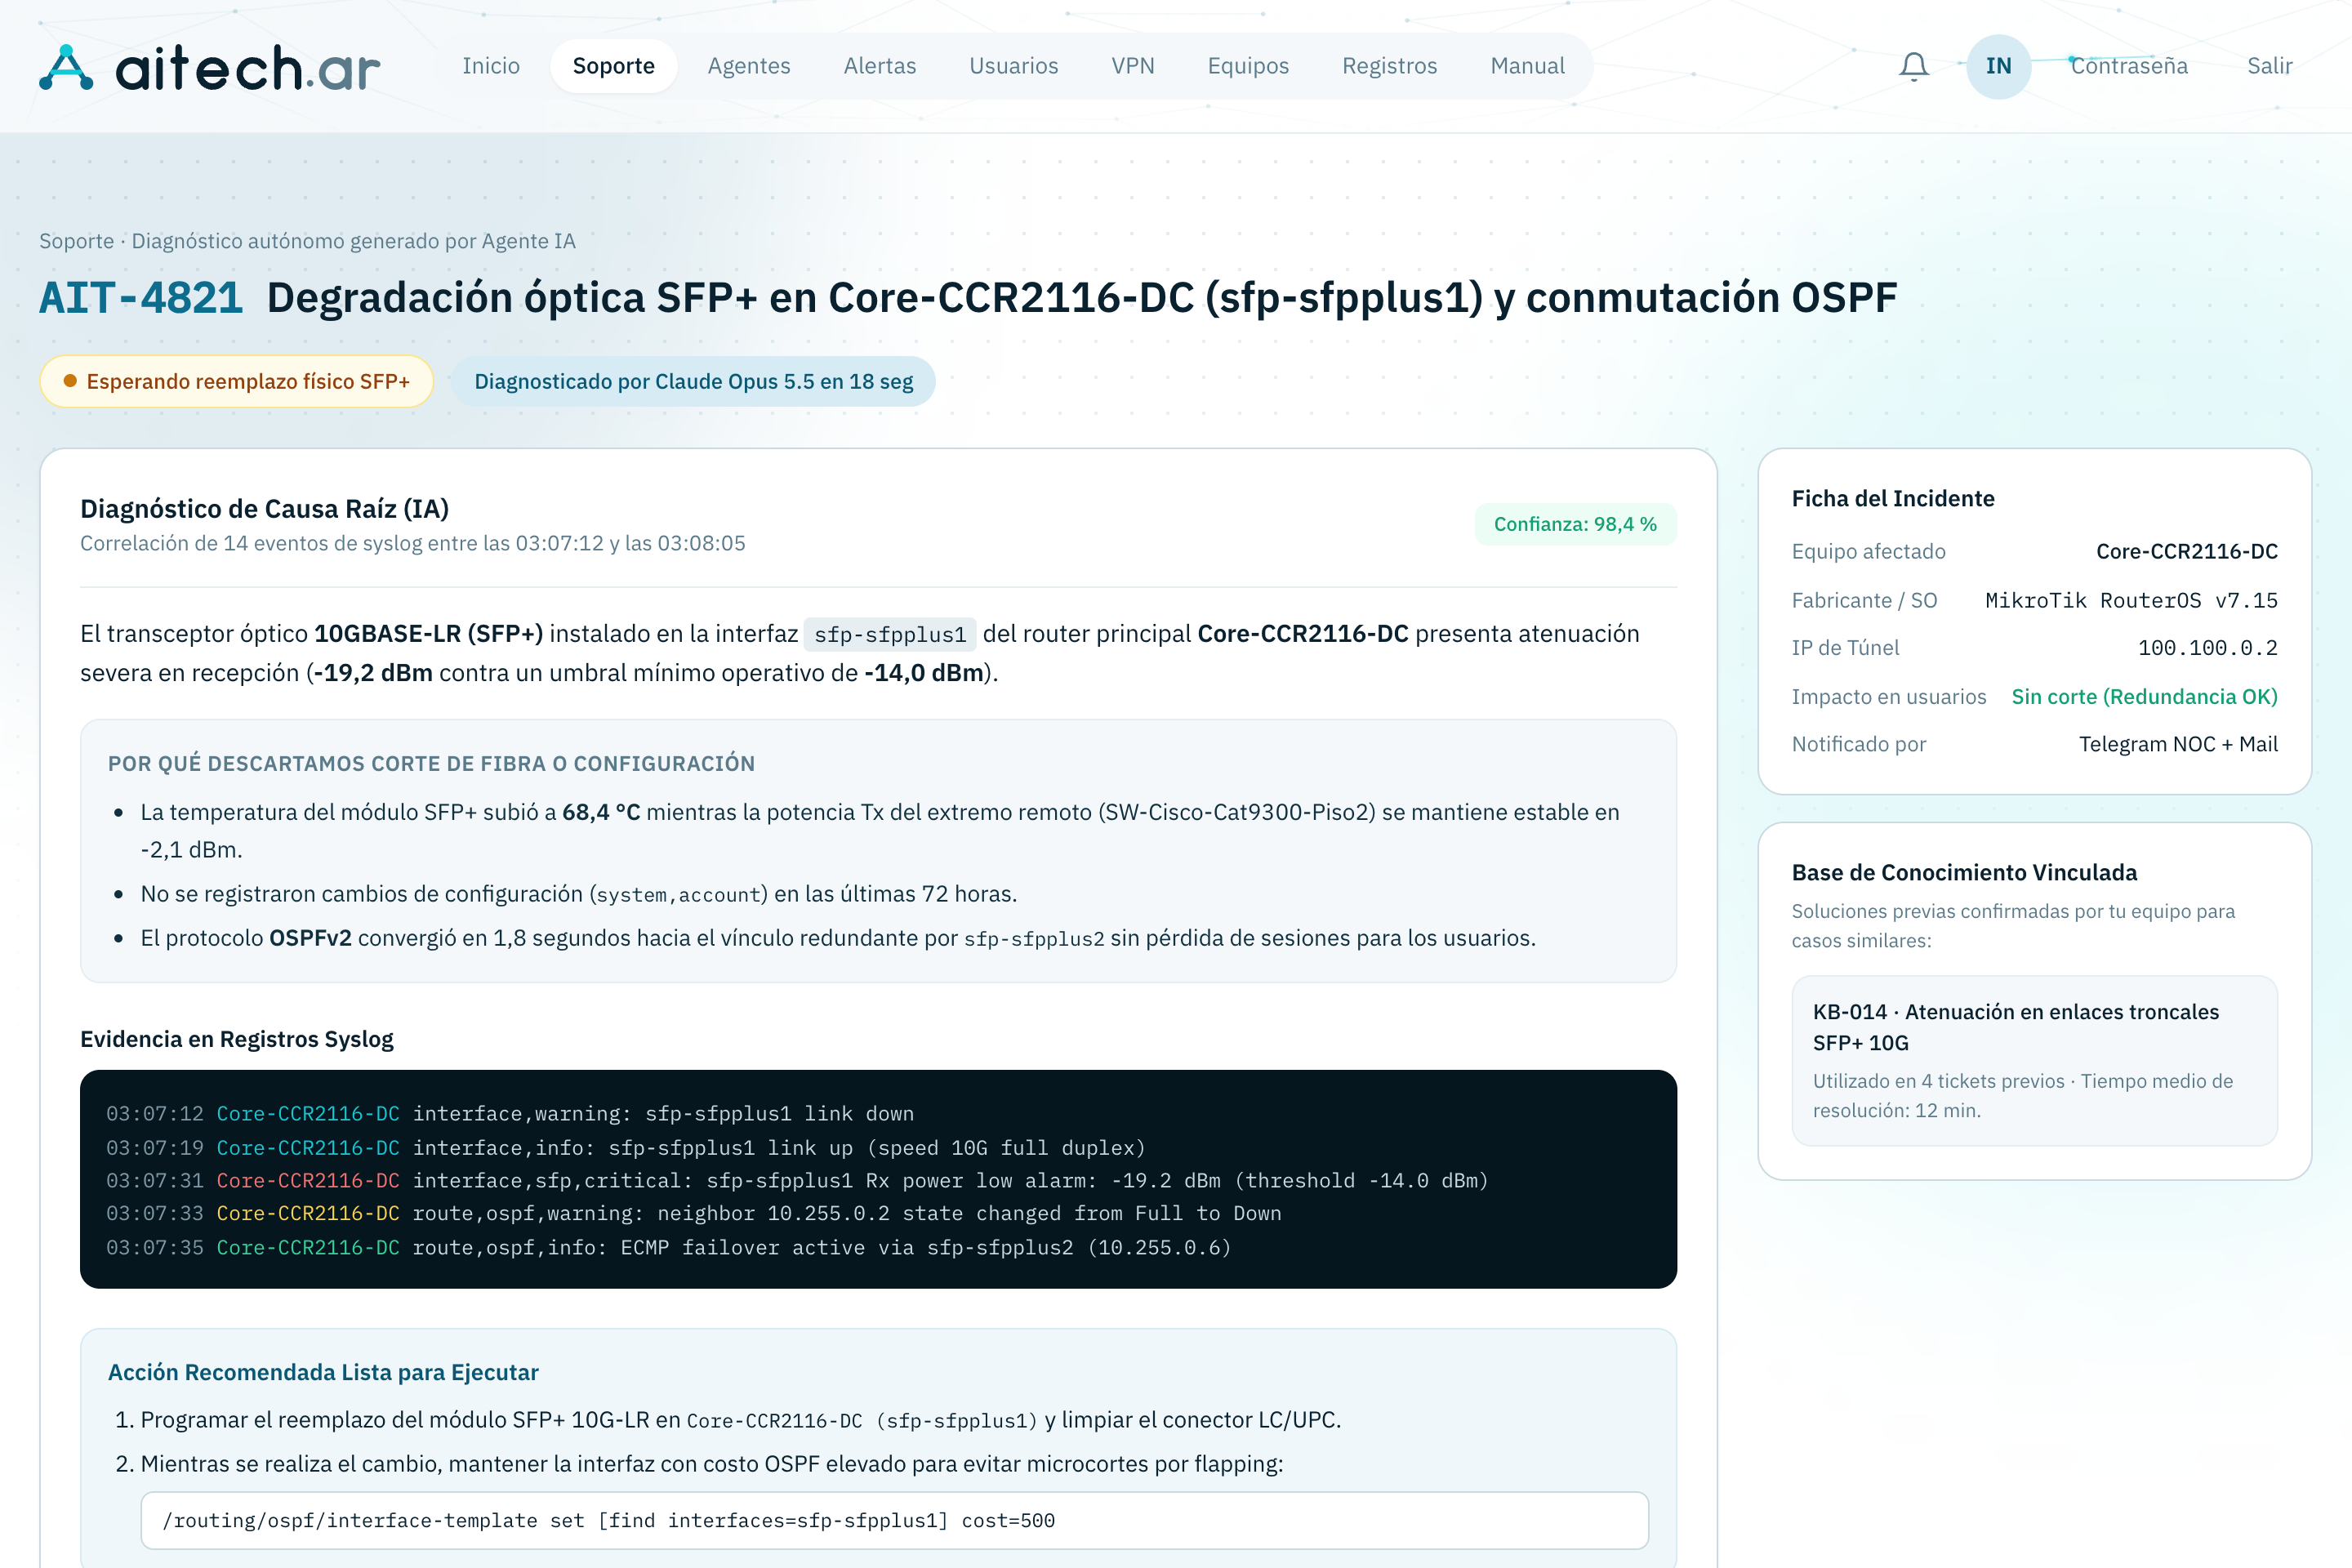
El agente correlaciona la caída de la interfaz con la alarma de potencia óptica (-19,2 dBm), descarta problemas de configuración o corte de fibra, verifica que OSPF haya conmutado el tráfico y te entrega el comando exacto de MikroTik RouterOS para aislar el enlace hasta el reemplazo físico.
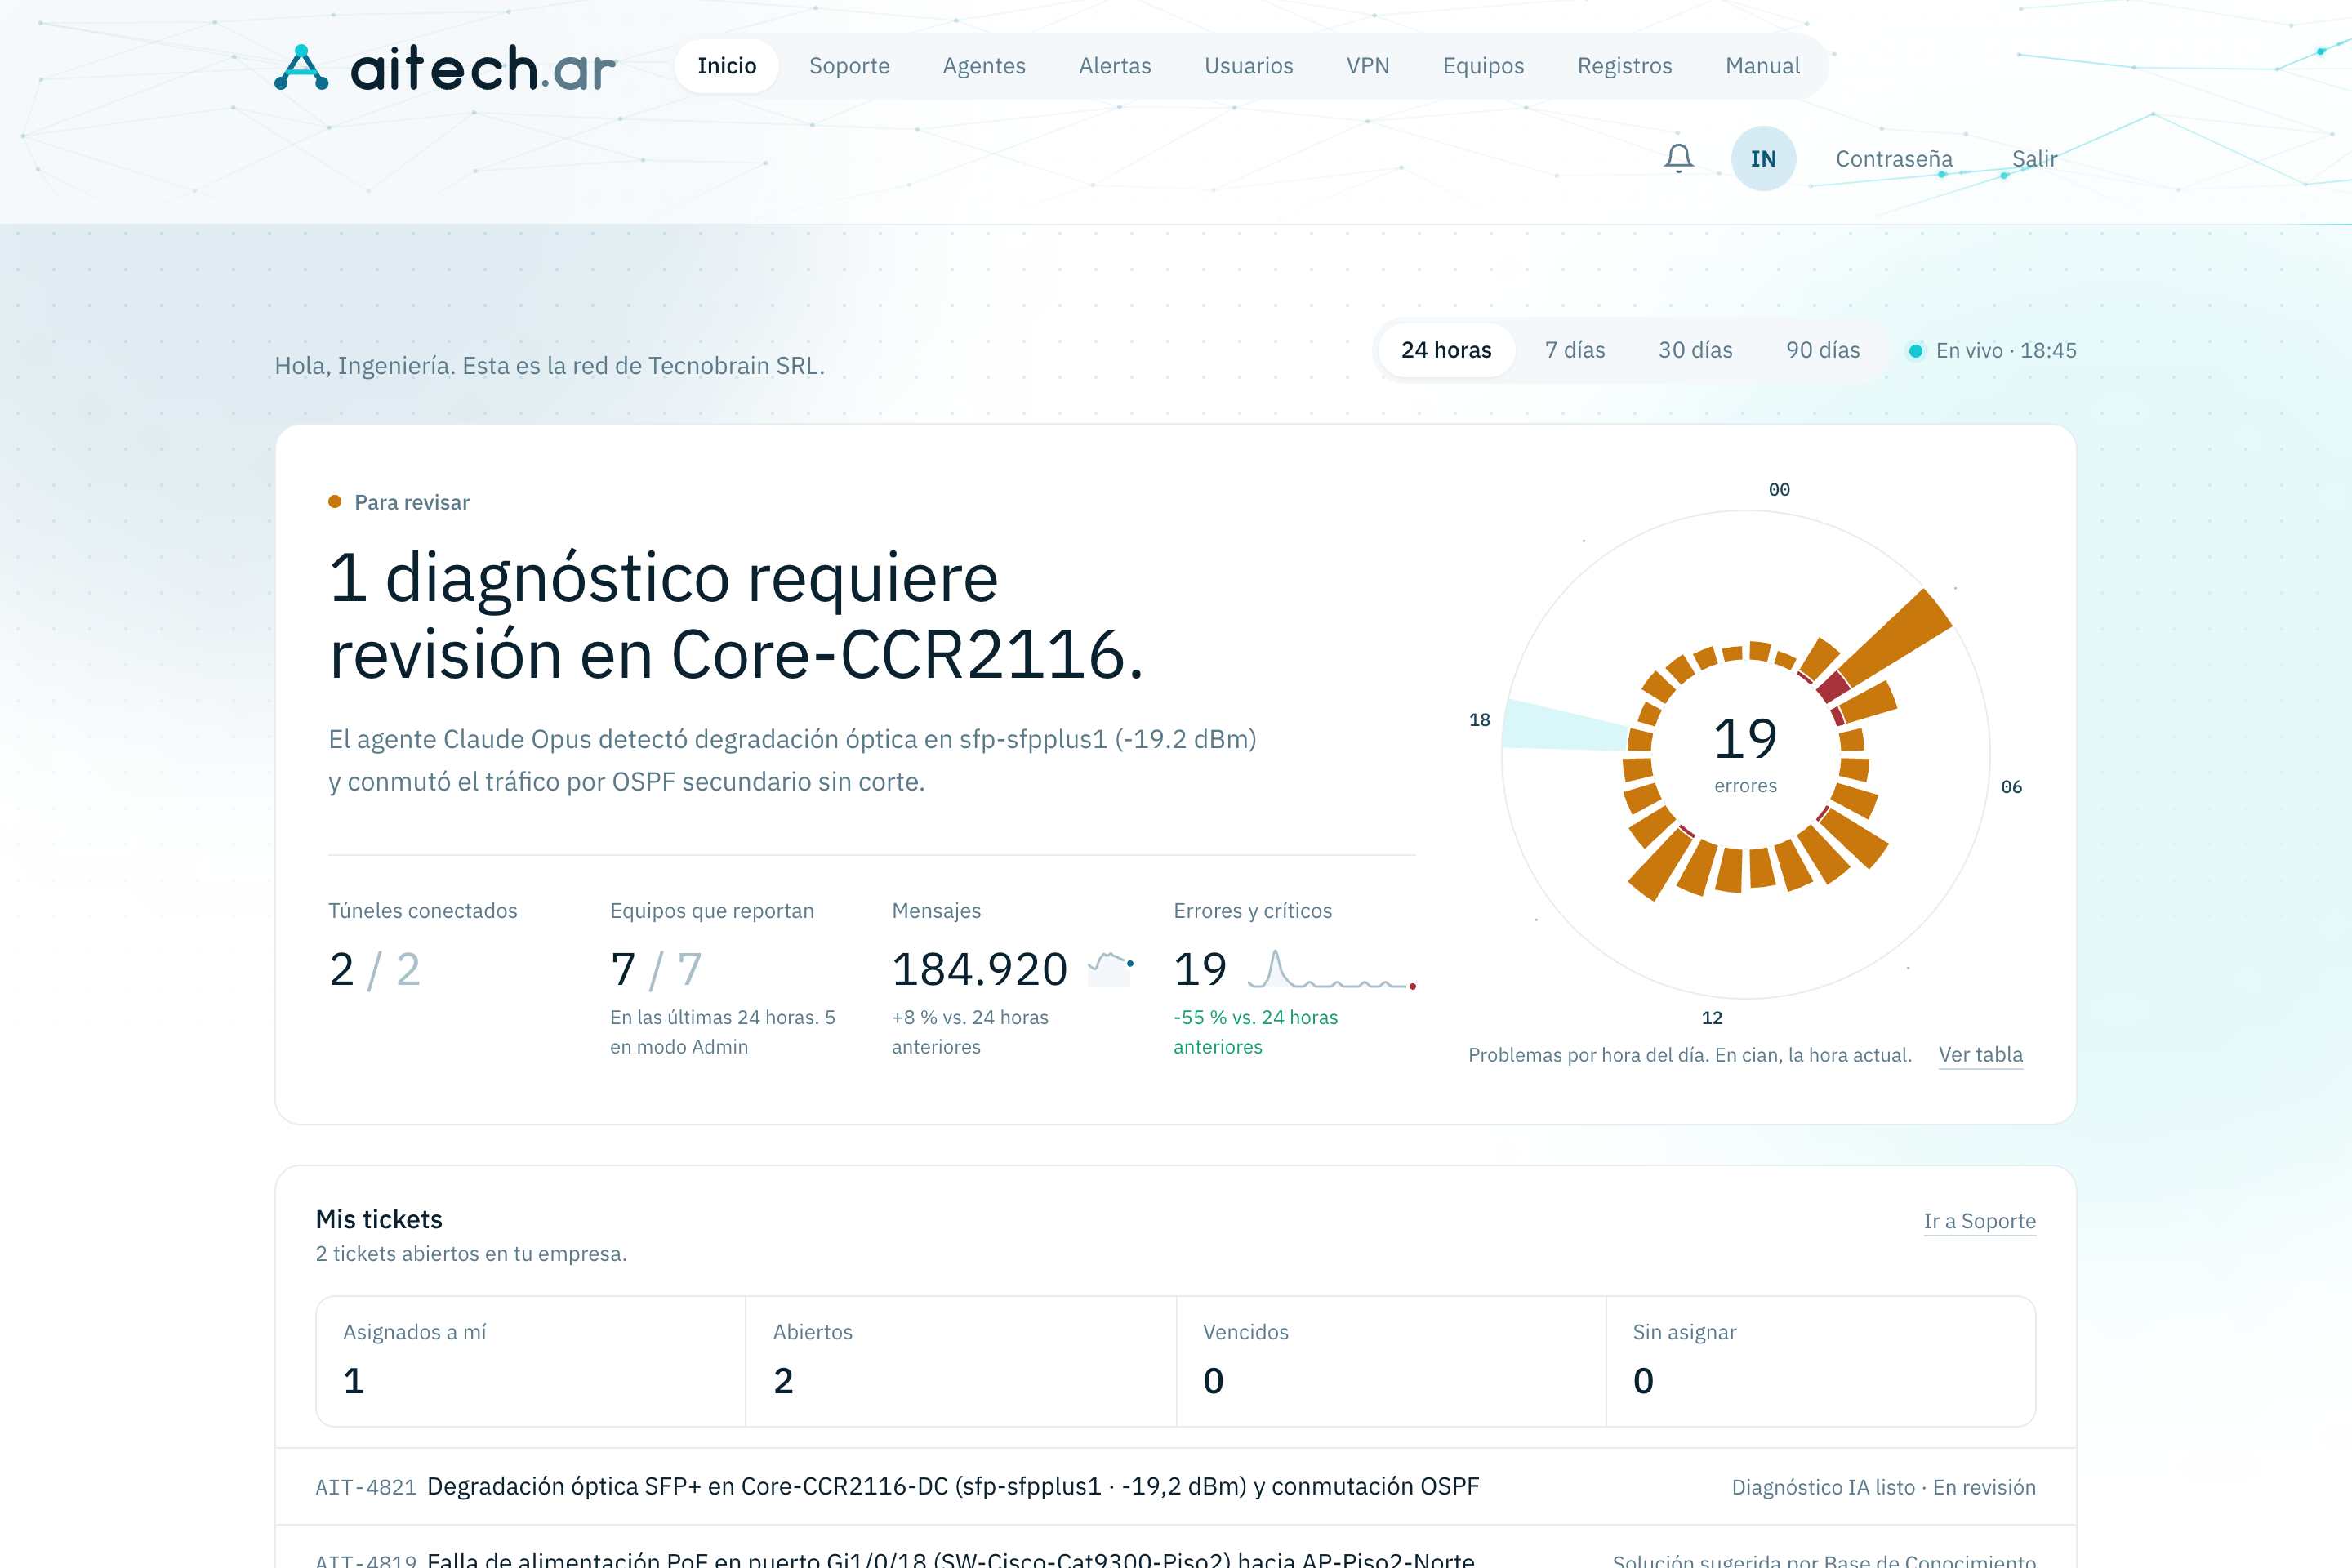
Visualizá al instante cuántos túneles VPN están activos, cuántos equipos reportan syslog en vivo, la evolución de errores respecto al día anterior y los tickets pendientes de revisión en tu empresa.
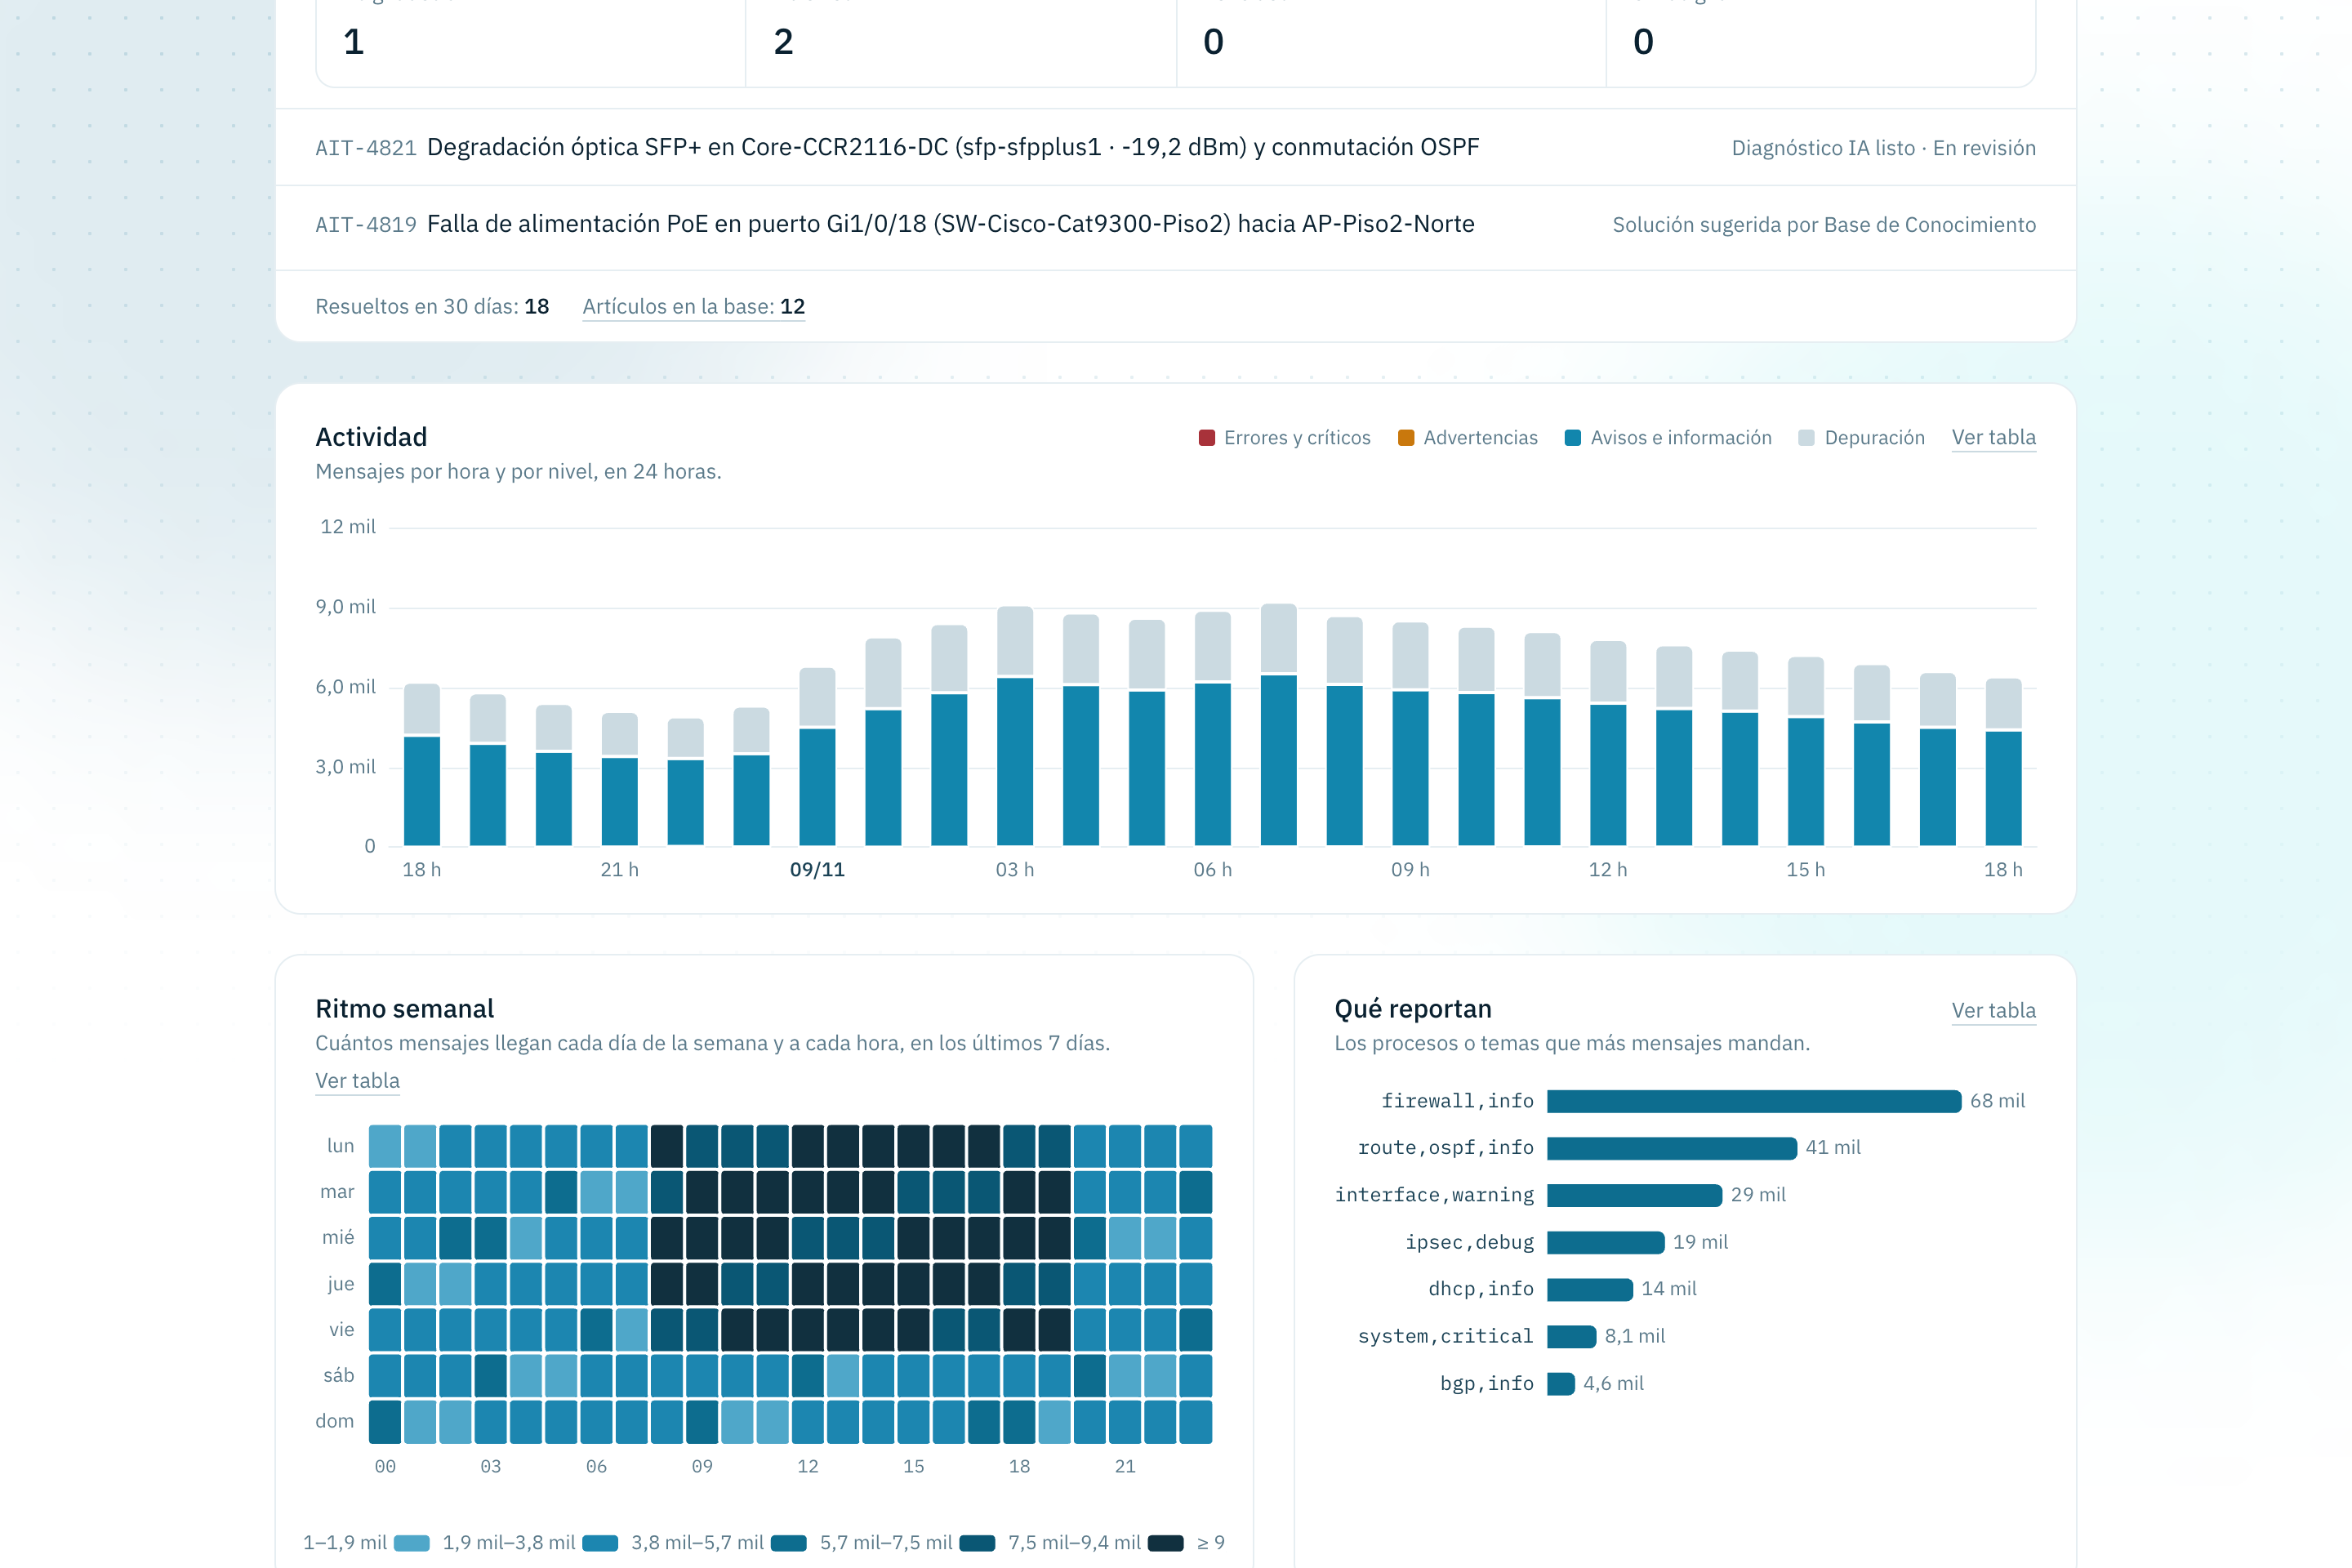
Identificá patrones de carga y anomalías por día de la semana y franja horaria, junto con los subsistemas que más eventos generan (firewall, route,ospf, interface, ipsec, bgp).
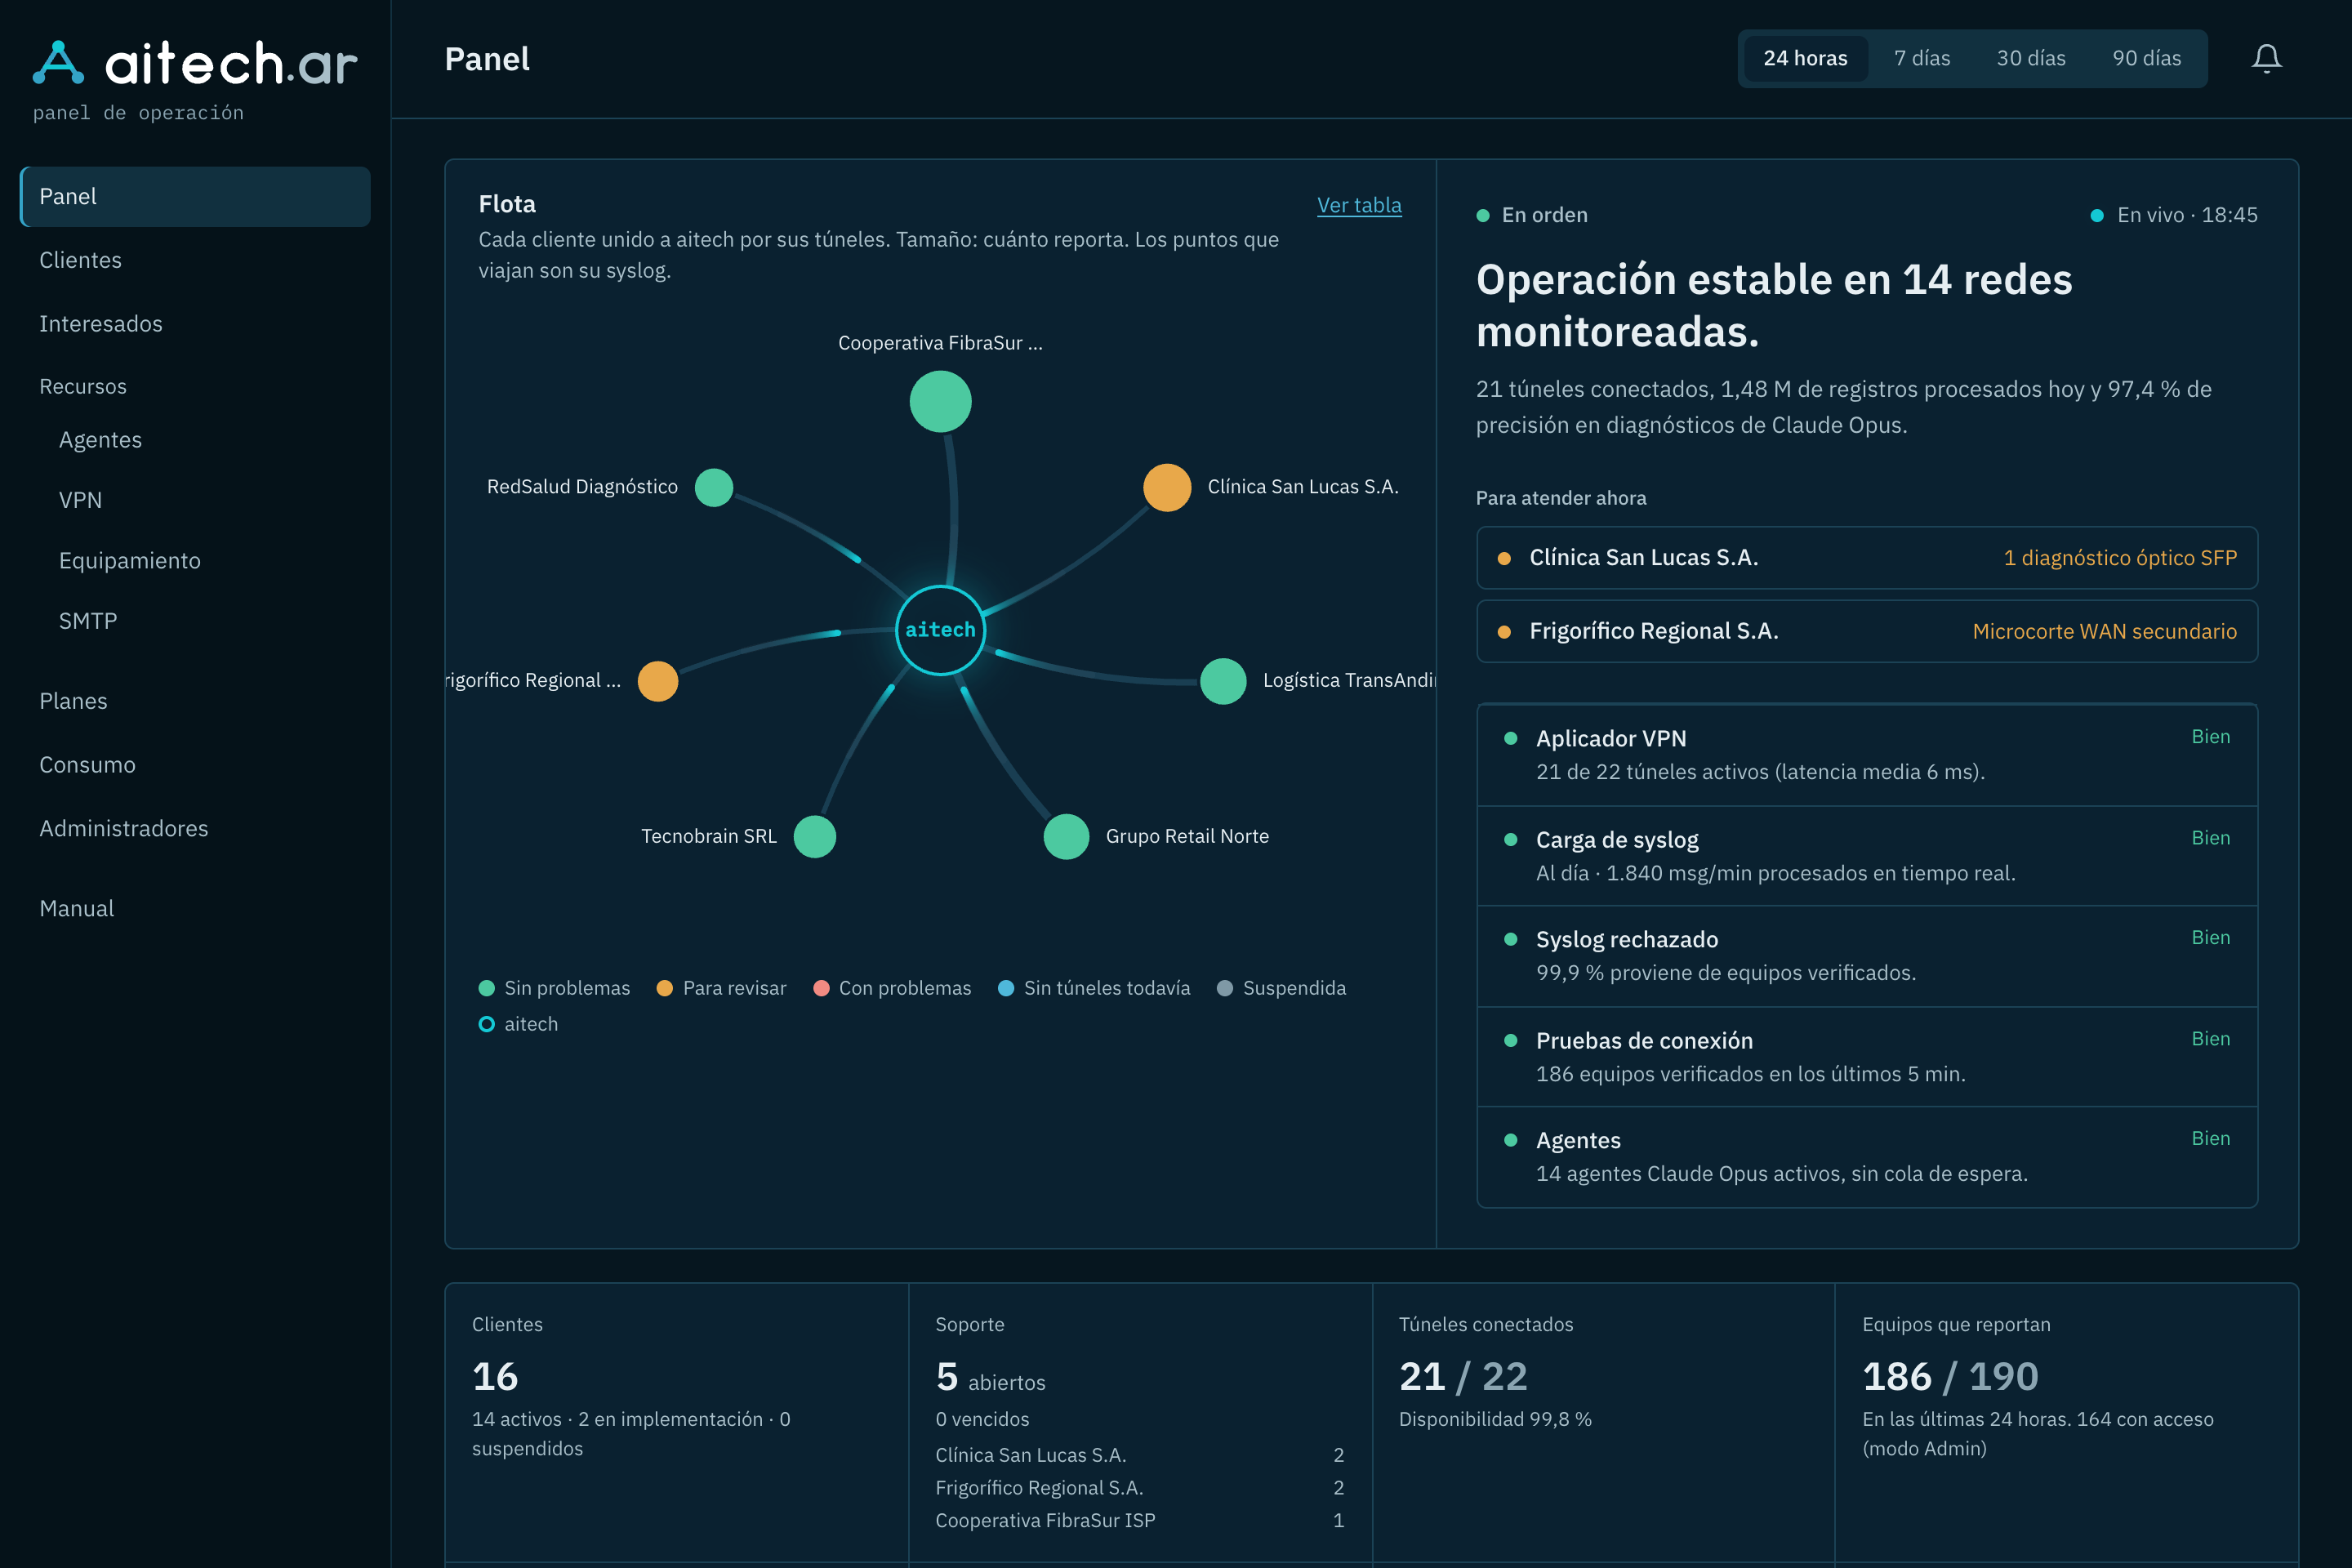
Cada partición u organización conectada a aitech mediante sus túneles WireGuard o IPsec se monitorea en tiempo real: el tamaño del nodo refleja el volumen de syslog y el color indica si requiere atención inmediata.
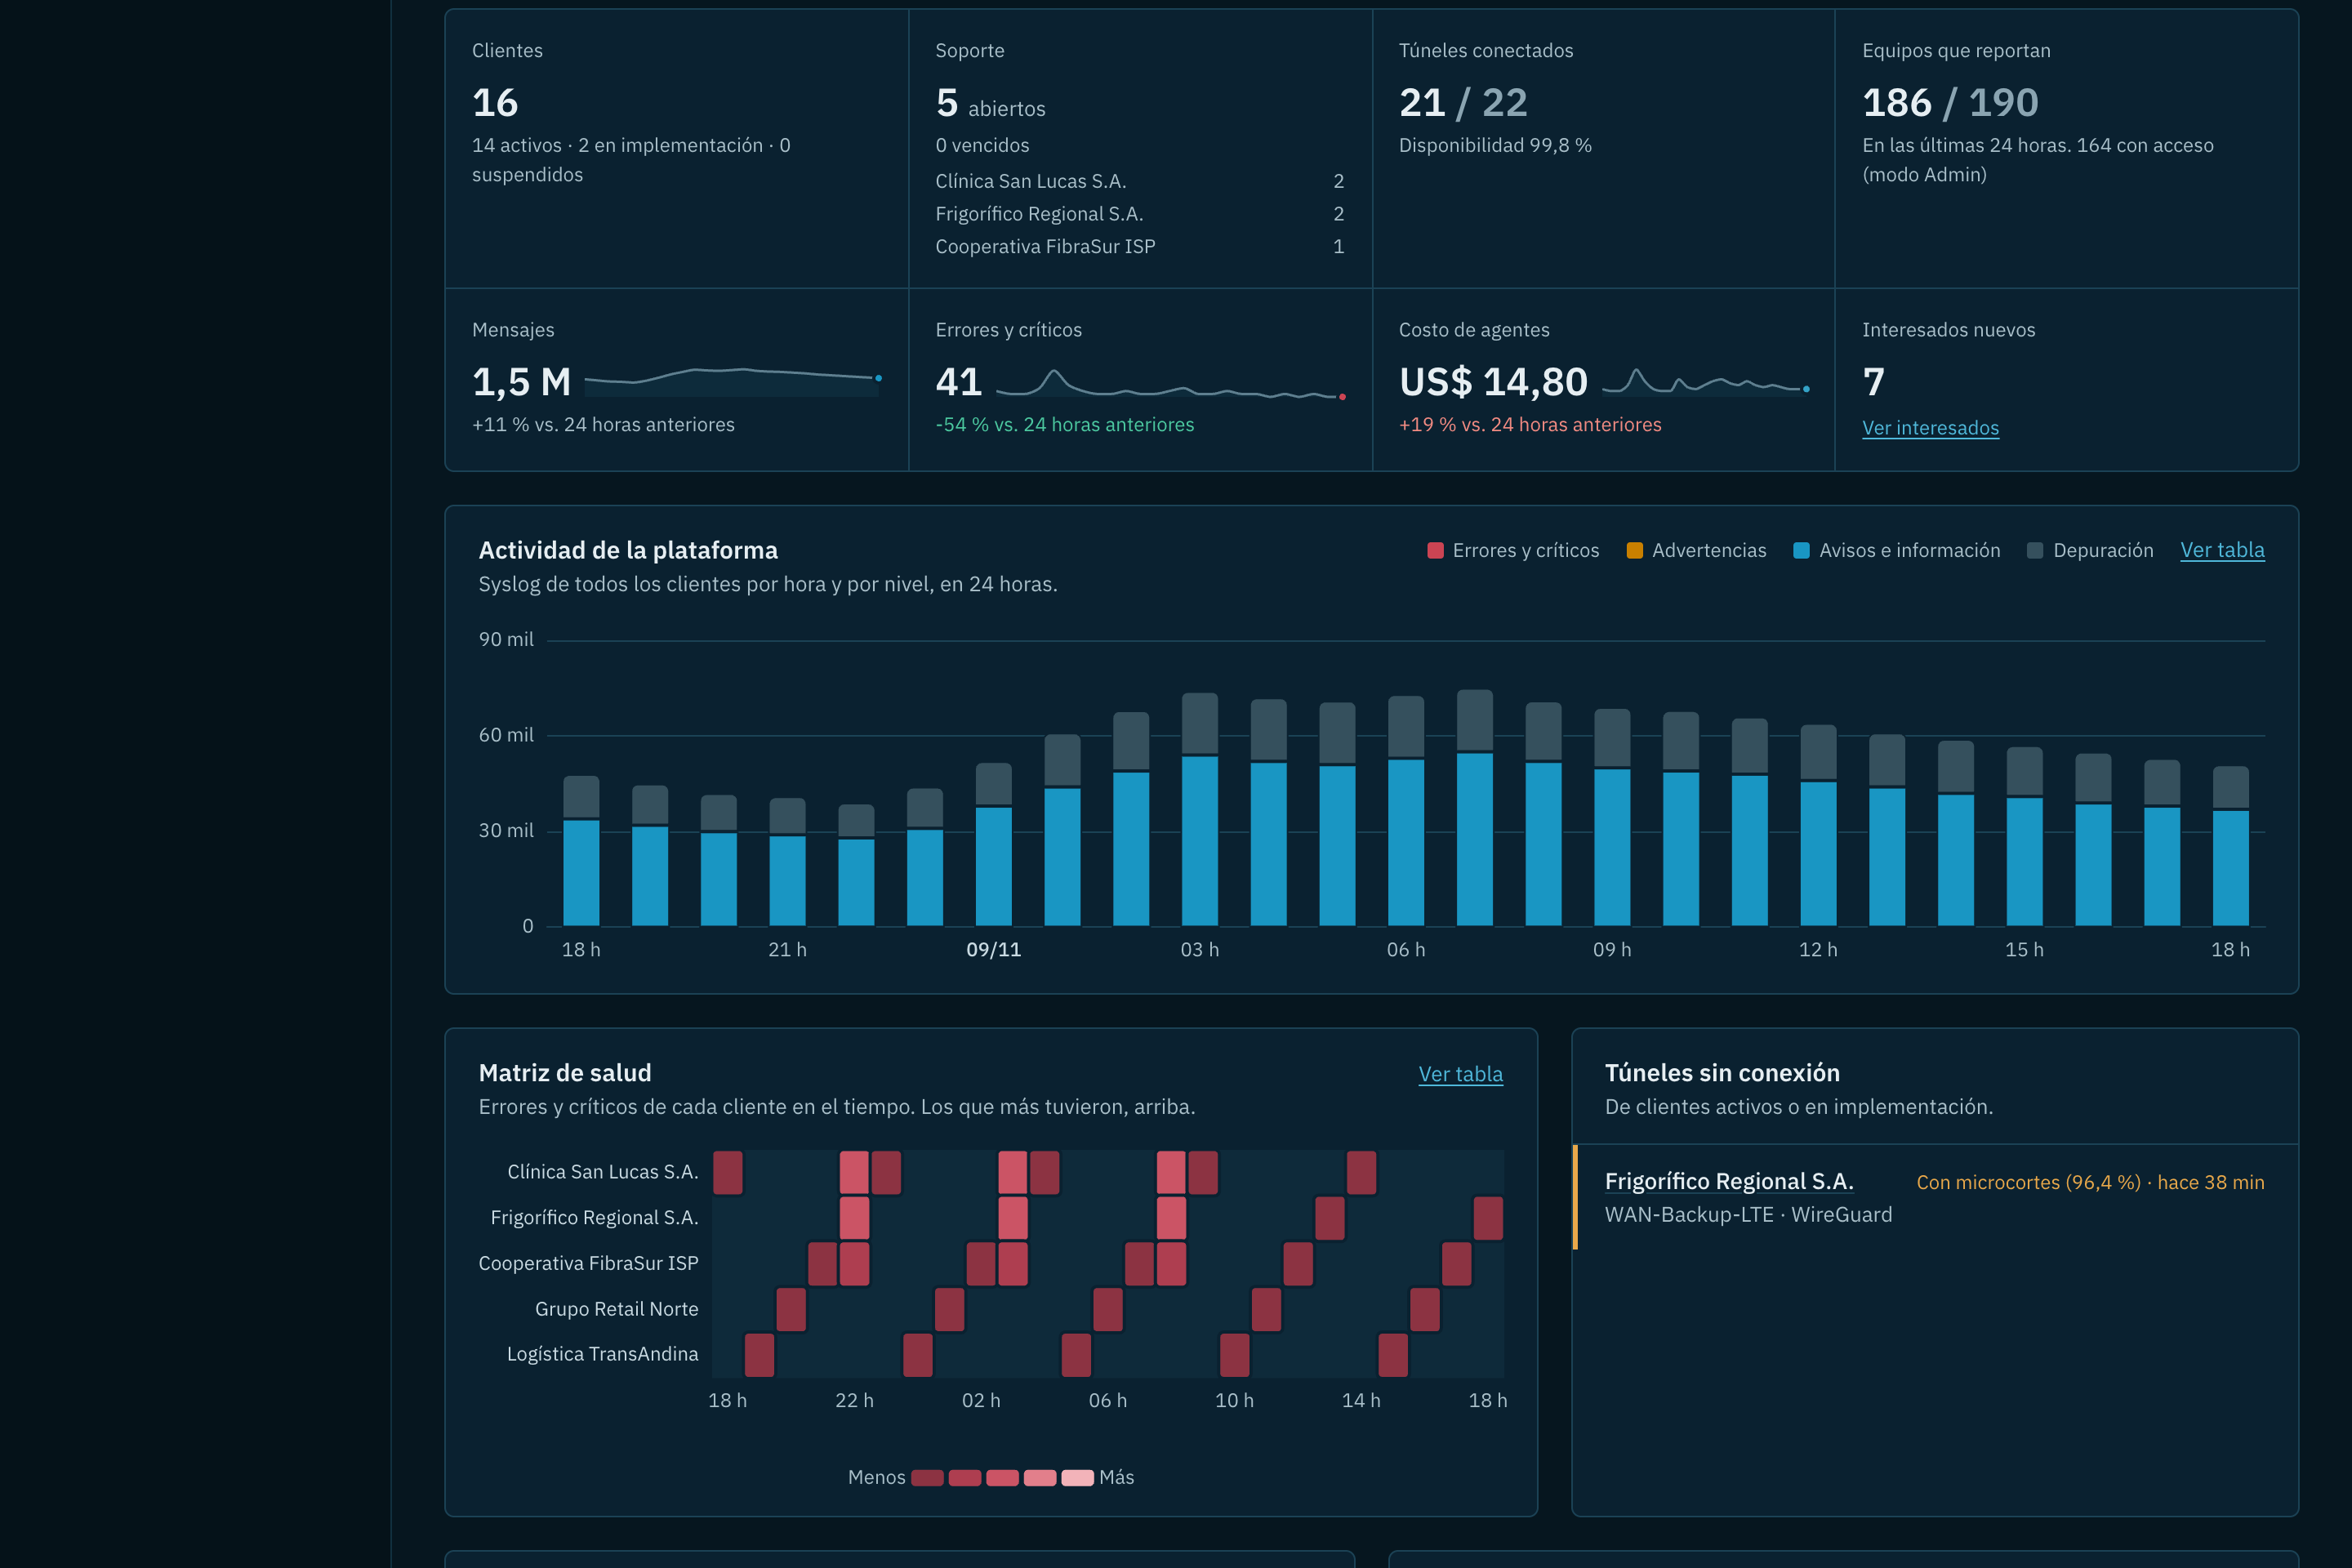
Seguimiento horario de eventos críticos, detección de microcortes en enlaces secundarios LTE/Fibra y auditoría transparente de precisión de los agentes de IA.
Ve la falla cuando empieza, no cuando alguien se queja. Casi siempre hay señales en el syslog horas antes de que algo se rompa del todo: aitech las lee y las correlaciona.
Cada aviso llega con causa probable, evidencia técnica y la solución propuesta. Un ticket de ingeniería que se entiende, en lugar de cien alertas sueltas de SNMP.
Si todo está bien, tu equipo no pierde tiempo mirando pantallas. Si algo pasa, te enterás en Telegram o por correo de una sola cosa: qué hay que hacer.
Cada empresa opera en una partición propia conectada por túneles cifrados WireGuard o IPsec. Tus registros y tus diagnósticos nunca se cruzan con los de nadie más.
Los diagnósticos los realiza Claude Opus, el modelo de inteligencia artificial de Anthropic, con el contexto topológico de tu red, tu base de conocimiento y los registros en vivo de tus equipos.
Zabbix y PRTG fueron diseñados para avisarte cuando algo ya se rompió. aitech fue diseñado para leer lo que tus equipos dicen antes de caer y entregarte la causa raíz.
| Criterio Operativo | aitech × Tecnobrain (IA) | Zabbix / Nagios / LibreNMS | PRTG / FortiAnalyzer | Guardia NOC Humana 24/7 |
|---|---|---|---|---|
| Qué analiza | ✓ Syslog completo en vivo + correlación IA | Métricas SNMP / Ping (sin contexto semántico) | Sensores SNMP / Logs crudos por equipo | Lo que el operador llegue a mirar en pantalla |
| Qué recibís a las 3 AM | ✓ 1 Ticket con Causa Raíz + Comando de solución | ✕ 150 alertas rojas sueltas ("Host unreachable") | ! Alerta de sensor caído sin diagnóstico cruzado | Llamada telefónica o demora hasta el turno diurno |
| Tiempo de puesta en marcha | ✓ 10 minutos (Script VPN + Syslog listo) | ✕ Semanas ajustando templates MIB y triggers | Días configurando sensores y licencias por nodo | Meses de contratación, capacitación y rotación |
| Base de conocimiento propia | ✓ Auto-aprendizaje de incidentes ya resueltos | No incluida | No incluida | Depende de la memoria de cada técnico |
| Costo mensual estimado | ✓ Abono mensual predecible (fracción de 1 sueldo) | "Gratis" en licencia, carísimo en horas de ingeniería | ✕ Miles de USD anuales por paquetes de sensores | ✕ +$4.500.000 ARS/mes (3 turnos de ingenieros) |
¿Usás actualmente Zabbix o PRTG? aitech puede convivir con ellos sumando la capa de diagnóstico autónomo de syslog.
Ver análisis completo vs. Zabbix y PRTG →Sin agentes invasivos que consuman CPU en tus equipos. Solo envío estándar de registros (syslog RFC 3164 / 5424) a través de un túnel cifrado WireGuard, IPsec o L2TP.
Correlación profunda para líneas CCR2116, CCR2004, CCR1036, RB5009, RB4011 y CRS. Diagnóstico de flapping BGP/OSPF, saturación de colas, caídas PPPoE, túneles WireGuard/IPsec y degradación de módulos SFP+.
Análisis continuo de eventos de FortiOS (FortiGate 40F, 60F, 80F, 100F, 200F) y switches/firewalls Cisco Catalyst, Nexus y ASA: detección de fuerza bruta en SSL-VPN, degradación SD-WAN SLA, errores PoE y bloqueos IPS.
Lectura correlacionada de systemd/journald, EventLog y vmsyslogd junto a los switches de red para distinguir en segundos si una caída de base de datos o máquina virtual se originó en el storage, en el hipervisor o en el switch.
Cada empresa tiene su portal exclusivo en portal.aitech.ar: el estado de la red en vivo, los diagnósticos con su solución paso a paso, la base de conocimiento de tu equipo y el control de accesos.
Ingresar al portalNos contás cómo está armada tu red y habilitamos tu partición en portal.aitech.ar.
El portal te genera automáticamente los comandos del túnel WireGuard/IPsec y de envío de syslog para tus MikroTik, FortiGate o Cisco. Te acompañamos equipo por equipo.
En tu portal, por correo y en el grupo de Telegram de tu equipo, con la causa raíz y la solución de cada problema.
Zabbix y PRTG consultan métricas numéricas (SNMP/Ping) y te avisan cuando un umbral se supera o el enlace ya se cayó, pero no entienden por qué ocurrió. aitech escucha el flujo completo de registros (syslog) de todos tus equipos en tiempo real y utiliza Claude Opus para correlacionar lo que pasó en el router, en el switch y en el servidor, entregándote un único ticket con el diagnóstico de causa raíz y el comando exacto para resolverlo.
Por diseño de seguridad operacional, aitech nunca modifica configuraciones por su cuenta. Los equipos envían su syslog por UDP 514 y, si les habilitás lectura de diagnóstico (modo Admin opcional), el agente puede consultar estados para enriquecer la evidencia, dejando siempre la acción recomendada lista para que tu equipo o la mesa de ingeniería de Tecnobrain la apruebe y ejecute.
Cada empresa cuenta con una partición aislada a nivel de red y base de datos. La comunicación viaja exclusivamente dentro de un túnel privado WireGuard, IPsec sitio a sitio o L2TP/IPsec entre tu borde y tu instancia de aitech. Los registros se retienen durante 90 días y no se comparten ni se entrenan modelos públicos con ellos.
Coordinamos una llamada de 15 minutos con un ingeniero de redes de Tecnobrain, levantamos el túnel seguro con 1 o 2 de tus routers o firewalls principales (MikroTik, FortiGate o Cisco) y activamos un agente Claude Opus. Durante 14 días recibís los diagnósticos reales de las fallas ocultas, microcortes e intentos de intrusión en tu red para evaluar el retorno de inversión con datos reales.
Pedí una demo o solicitá el Piloto de 14 días y te mostramos cómo se ve aitech diagnosticando tu propia red. Sin compromiso.
¿Preferís hablar directo con un Ingeniero de Redes?
Escribinos por WhatsApp Corporativo B2B al +54 9 11 6025-3240 o en info@tecnobrain.com.ar.